Indice dei contenuti
AI Phishing: Il Momento in cui le Macchine Hanno Superato i Migliori Criminali Umani
Marzo 2025 segna un punto di svolta nella storia della cybersecurity. Per la prima volta, il phishing AI si è dimostrato più efficace delle email create dai migliori esperti criminali umani. Lo documenta uno studio longitudinale di Hoxhunt su oltre settantamila simulazioni nell’arco di due anni. Gli attacchi AI-powered ottengono ora un tasso di successo superiore del ventiquattro percento rispetto alle campagne di criminali professionisti con anni di esperienza.
Per comprendere la portata di questo cambiamento, consideriamo cosa significhi realmente. I phisher umani più esperti hanno affinato le proprie tecniche in decenni di pratica. Hanno sviluppato un’intuizione psicologica su cosa spinge le persone a cliccare, su come costruire un’urgenza credibile e su quali elementi rendono un’email apparentemente legittima. Questi esperti rappresentavano il benchmark assoluto di efficacia nel social engineering. Oggi, algoritmi di intelligenza artificiale non solo eguagliano questa expertise, ma la superano, e lo fanno a una velocità e scala che nessun team umano potrebbe mai raggiungere.
I numeri che emergono dalla ricerca più recente disegnano un quadro che dovrebbe allarmare profondamente ogni responsabile della sicurezza aziendale. Il volume degli attacchi di phishing è aumentato del quattromilacentocinquantuno percento dal lancio di ChatGPT nel novembre 2022 fino alla fine del 2024. Non è un errore tipografico. È una crescita esponenziale: oggi anche criminali senza competenze tecniche sofisticate possono lanciare campagne di massa estremamente convincenti.
In sintesi
- Lo studio Hoxhunt (oltre settantamila simulazioni, marzo 2023 – marzo 2025) mostra che il phishing AI è ora più efficace del ventiquattro percento rispetto a quello degli esperti umani.
- L’AI elimina il vecchio segnale degli errori grammaticali e aggiunge iper-personalizzazione, A/B testing in tempo reale e riferimenti al contesto dell’azienda.
- Secondo l’FBI IC3, nel 2024 il Business Email Compromise ha causato perdite per due virgola settantasette miliardi di dollari negli Stati Uniti.
- Le difese efficaci combinano autenticazione email, sandbox, MFA hardware FIDO2 e procedure di verifica multi-canale per i pagamenti.
L’Evoluzione Documentata: Dal Svantaggio alla Supremazia in 24 Mesi
Lo studio Hoxhunt fornisce una documentazione rara e preziosa dell’evoluzione del phishing AI attraverso una serie di test controllati che coprono il periodo da marzo 2023 a marzo 2025. I ricercatori hanno messo a confronto diretto email create da esperti umani di social engineering ed email generate da large language models. Hanno misurato il “failure rate”, cioè la percentuale di destinatari che cadevano nell’inganno cliccando link pericolosi o fornendo credenziali.
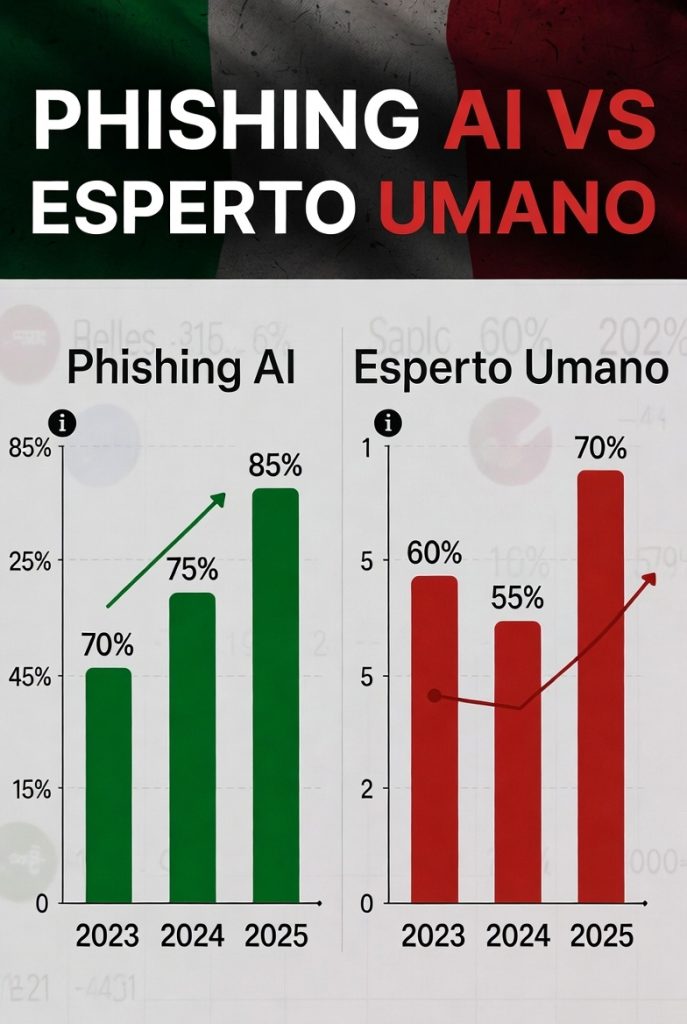
Marzo 2023 rappresenta il punto di partenza. A quella data, il phishing umano otteneva un failure rate del quattro virgola due percento, mentre l’AI raggiungeva solo il due virgola nove percento. I criminali umani erano ancora superiori del trentuno percento, dimostrando che l’intuizione e l’esperienza umana nella manipolazione psicologica mantenevano un vantaggio significativo.
Novembre 2024 mostra l’AI in rapido recupero. Il gap si era ridotto drasticamente. Gli esperti umani scendevano al due virgola tre percento di successo, per la crescente consapevolezza verso il phishing tradizionale. L’AI invece raggiungeva il due virgola uno percento. Il vantaggio umano era ormai minimale, solo del dieci percento.
Marzo 2025 segna il sorpasso. Il phishing AI raggiunge il due virgola settantotto percento di failure rate, mentre gli umani rimangono al due virgola venticinque percento. L’intelligenza artificiale è ora superiore del ventiquattro percento. In soli ventiquattro mesi, l’AI ha recuperato uno svantaggio del trentuno percento e si è portata in vantaggio, rappresentando un miglioramento relativo del cinquantacinque percento nelle proprie capacità offensive.
Anatomia del phishing AI: cosa rende queste email così pericolose
Per comprendere perché il phishing AI sia così efficace, dobbiamo analizzare le caratteristiche specifiche che lo distinguono dal phishing tradizionale. L’intelligenza artificiale porta capacità che trasformano qualitativamente la natura dell’attacco.
La grammatica perfetta rappresenta il primo elemento. Storicamente, uno dei red flag più affidabili per identificare phishing era la presenza di errori linguistici, costruzioni sintattiche innaturali, refusi evidenti. Gli attaccanti spesso operavano da paesi non anglofoni o italofoni, rendendo questi errori praticamente inevitabili. I large language models eliminano completamente questo indicatore, generando testo indistinguibile da quello scritto da madrelingua colti.
L’iper-personalizzazione raggiunge livelli prima impossibili. L’AI può analizzare istantaneamente profili LinkedIn, post sui social media e database di violazioni precedenti. Poi integra queste informazioni in email che citano progetti reali, colleghi specifici ed eventi aziendali recenti. Un essere umano richiederebbe ore di ricerca per ogni singolo target; l’AI compie la stessa analisi in secondi e può personalizzare migliaia di email simultaneamente.
L’adattamento in tempo reale costituisce forse il vantaggio più pericoloso. Le campagne AI-powered testano automaticamente più varianti e misurano quali ottengono i tassi di apertura più alti e quali subject line generano più click. Poi riorientano la campagna verso le varianti più efficaci mentre l’attacco è ancora in corso. Questo ciclo di ottimizzazione continua, che gli esperti di marketing legittimo chiamano A/B testing, viene ora applicato su scala industriale agli attacchi criminali.
La sensibilità contestuale rappresenta un’evoluzione particolarmente insidiosa. Gli LLM possono generare email che citano notizie recenti sull’azienda target, discussioni in corso nel settore, persino eventi meteorologici locali. È un livello di autenticità impossibile da ottenere con template generici. Un’email che inizia con “Immagino stiate tutti ancora recuperando dalla conferenza della scorsa settimana” ha un impatto psicologico completamente diverso rispetto a un generico “Gentile utente”.
I Numeri della Catastrofe: Impatto Economico e Operativo
Le statistiche economiche associate all’esplosione del phishing AI sono drammatiche e in rapida accelerazione. Il report FBI IC3 per il 2024 documenta perdite totali da cybercrime negli Stati Uniti pari a sedici virgola sei miliardi di dollari. L’incremento è del trentatré percento rispetto all’anno precedente. Di questi, due virgola settantasette miliardi derivano specificamente da Business Email Compromise, la categoria di attacco che più beneficia delle capacità AI.
Per mettere questi numeri in prospettiva, consideriamo che dal 2015 al 2024 gli attacchi BEC sono aumentati del milleventicinque percento. La crescita esponenziale coincide perfettamente con la disponibilità di strumenti AI generativa sempre più potenti e accessibili.
Le perdite medie per incidente raccontano una storia ancora più preoccupante. Nel 2023, le organizzazioni vittime di phishing perdevano in media diciotto virgola sette milioni di dollari per anno. Nel 2024, questa cifra è salita a settanta milioni, rappresentando un incremento del duecentosettantaquattro percento in soli dodici mesi. L’AI non sta solo aumentando il volume degli attacchi, sta aumentando drammaticamente la loro efficacia e quindi il danno economico associato.
I dati di Proofpoint su sessantasei milioni di attacchi BEC al mese nel 2023 sono già stati superati. Cofense riporta un aumento del settanta percento year-over-year nel 2024, suggerendo che il volume mensile attuale potrebbe superare i cento milioni di tentativi. A questi ritmi di crescita, entro la fine del 2025 potremmo vedere oltre un miliardo di attacchi BEC AI-powered all’anno globalmente.
Il Fattore Umano: Perché i Dipendenti Continuano a Cadere nella Trappola
Uno degli aspetti più sconcertanti dell’epidemia di phishing AI è il comportamento degli utenti finali, che rimane sorprendentemente rischioso nonostante anni di training sulla security awareness. I dati di Proofpoint rivelano pattern comportamentali che dovrebbero preoccupare profondamente ogni CISO.
Il settantuno percento dei dipendenti ammette di aver consciamente preso azioni rischiose che sapevano potevano compromettere la sicurezza aziendale. Ancora più allarmante, il novantasei percento di questi era perfettamente consapevole dei pericoli associati alle proprie azioni. Questo non è un problema di awareness o formazione insufficiente, è un problema di psicologia umana profonda che nessun training tradizionale può completamente risolvere.
Il sessantotto percento dei dipendenti si dichiara disposto a “giocare d’azzardo” con la sicurezza aziendale se ritiene che i controlli di security rallentino eccessivamente il proprio lavoro. Questa statistica illumina una tensione fondamentale: la security è quasi sempre percepita come un ostacolo alla produttività. E quando le persone sono sotto pressione per consegnare risultati, la sicurezza diventa sacrificabile.
Il click-through rate per phishing automatizzato AI raggiunge il cinquantaquattro percento in alcuni studi, rispetto al dodici percento del phishing tradizionale. Questo significa che più di una persona su due che riceve un’email di phishing AI-powered compie l’azione pericolosa richiesta. Anche assumendo detection parziale da parte dei filtri email, i numeri assoluti di vittime rimangono astronomici.
Difese tecniche: cosa funziona contro il phishing AI
La difesa contro il phishing AI richiede un ripensamento fondamentale dell’approccio alla email security, perché i metodi tradizionali sono progressivamente meno efficaci. Le signature-based detection, che confrontano email entranti con database di pattern malevoli noti, falliscono contro attacchi AI che generano contenuti unici per ogni campagna.
L’autenticazione email robusta rappresenta il primo layer essenziale. DMARC, SPF e DKIM correttamente implementati prevengono lo spoofing del dominio aziendale. Eppure i dati mostrano che il settanta percento degli attacchi di phishing AI riesce comunque a bypassare DMARC. Questo perché gli attaccanti utilizzano domini leggermente modificati (typosquatting) o compromettono account legittimi su servizi email pubblici.
Le sandbox analysis per link e attachment devono operare in modalità zero-trust. Invece di cercare indicatori di compromissione noti, le sandbox moderne dovrebbero eseguire qualsiasi link o file in un ambiente isolato. Tutto ciò che non può essere verificato come sicuro va bloccato per default. Questo approccio è più conservativo ma necessario dato il tasso di evasione degli attacchi AI.
L’AI defensiva sta emergendo come necessaria contromisura. Machine learning models addestrati specificamente per identificare pattern caratteristici del testo generato da LLM possono fornire un layer aggiuntivo di detection. Questi sistemi analizzano elementi stilistici sottili, pattern di coerenza innaturale, micro-inconsistenze che tradiscono l’origine artificiale del testo.
L’autenticazione multi-fattore hardware-based elimina gran parte del rischio associato al credential phishing. Anche se un utente fornisce username e password a un sito malevolo, senza l’accesso al token fisico (chiave FIDO2) l’attaccante non può completare l’accesso. Le organizzazioni dovrebbero considerare l’MFA basata su hardware come requisito non negoziabile per qualsiasi account con accesso a sistemi critici o dati sensibili.
Protocolli Organizzativi: Process over Technology
La tecnologia da sola non può risolvere il problema del phishing AI. Servono protocolli organizzativi che riducano la superficie di attacco e creino friction intenzionale per operazioni ad alto rischio.
Le transazioni finanziarie superiori a una certa soglia devono richiedere conferma attraverso canali multipli e indipendenti. Un’email che richiede un bonifico va confermata al telefono, usando un numero già memorizzato e mai quello fornito nell’email. La telefonata dovrebbe includere domande di verifica note solo ai partecipanti legittimi.
Le comunicazioni sensibili dovrebbero evitare completamente l’email per protocolli più sicuri. Per trasferimenti di fondi, modifiche alle coordinate bancarie o cambi di beneficiario servono portali autenticati con certificato digitale o un sistema di ticket interno. Aggiungono livelli di verifica che l’email non può fornire.
La velocity checking automatizzata dovrebbe bloccare qualsiasi richiesta che devii dai pattern storici. Un fornitore che di solito invia una fattura mensile chiede all’improvviso un pagamento urgente per un importo dieci volte superiore? Deve partire in automatico un workflow di verifica aggiuntiva, per quanto convincente appaia l’email.
Conclusione: Correre per Stare Fermi nell’Era dell’AI Offensiva
La supremazia raggiunta dal phishing AI rappresenta un momento decisivo nella cybersecurity. Non stiamo parlando di una minaccia futura o ipotetica, ma di una realtà operativa attuale che sta già generando perdite economiche su scala miliardaria. L’evoluzione documentata dallo studio Hoxhunt dimostra che il gap tra capacità offensive e difensive si sta ampliando, non restringendo.
Per le organizzazioni italiane, questa minaccia si sovrappone a un panorama regolamentare sempre più rigoroso dove la responsabilità personale del management per inadeguatezze nella cybersecurity diventa sempre più concreta. NIS2 e GDPR creano aspettative esplicite di due diligence, e l’evidenza documentata della minaccia AI-phishing rende impossibile invocare ignoranza come difesa.
ARTINLEX, integrando competenze legali, tecniche e psicologiche, offre alle organizzazioni un approccio completo per navigare questa minaccia. La consulenza legale assicura la compliance con normative in rapida evoluzione. Il supporto tecnico forense permette detection e response efficaci. La componente cyber-psicologica aiuta a comprendere e mitigare il fattore umano, che resta l’anello più debole.
La domanda non è se la vostra organizzazione sarà presa di mira da phishing AI, ma quanto frequentemente e quanto siete preparati a rispondere quando accade. La preparazione implementata oggi determinerà se sarete vittime o superstiti di questa nuova era di minacce cognitive automatizzate.
Domande frequenti
Cos’è il phishing AI?
È phishing in cui le email vengono scritte e ottimizzate da modelli di intelligenza artificiale. Rispetto al phishing tradizionale non ha errori linguistici, è personalizzato sul destinatario e si adatta in tempo reale in base ai risultati della campagna.
Cosa dimostra lo studio Hoxhunt?
Lo studio ha confrontato per due anni email di esperti umani ed email generate da LLM. A marzo 2023 gli umani erano superiori del trentuno percento. A marzo 2025 l’AI li ha superati del ventiquattro percento.
Perché la formazione tradizionale non basta?
Secondo i dati Proofpoint citati, il settantuno percento dei dipendenti ammette di aver compiuto consapevolmente azioni rischiose. Il problema quindi non è solo di consapevolezza: servono anche controlli tecnici e procedure che non dipendano dal giudizio del singolo.
Come si difende un’azienda dal phishing AI?
Con più livelli: DMARC, SPF e DKIM, sandbox per link e allegati, MFA hardware FIDO2 per gli account critici. A questi si aggiungono procedure di verifica multi-canale per bonifici e cambi di coordinate bancarie.
Leggi anche
- Deepfake aziendali: 25 milioni spariti in una videoconferenza falsa
- Malware polimorfico AI e ransomware autonomo: guida per il C-Level
- Mandiant/GTIG: l’assistente AI di coding che diventa cavallo di Troia
Valutazione gratuita della vostra esposizione al rischio phishing AI

Maurizio Siracusa
Maurizio Siracusa (myfox) è security researcher, attivo nella comunità hacker italiana dal 1987. Certificato CEH e ISO 27001 Lead Auditor, si occupa di penetration testing, digital forensics, incident response e compliance NIS2 e DORA. È fondatore di CyberSartoria, co-fondatore e CTO di TeamBit e socio fondatore di ARTINLEX, dove segue l'area ethical hacking e sicurezza informatica.